보안 모듈 바이너리의 출처를 추적하면서 크기가 정확히 2,191,720바이트인 후보 세 개를 찾았다. 크기만으로는 구분되지 않았지만 SHA-256을 계산하자 둘은 목표 파일과 일치했고 하나는 다른 해시를 냈다.
파일 크기로 후보를 좁힌 뒤 전체 해시를 대조해 신원을 구분한 것이다. 일치한 파일 중 하나는 BuildID도 앞서 전달받은 바이너리와 같았다. 크기는 검색에 유용한 단서였지만, 저장된 바이트가 같다는 확인은 해시 비교에서 얻었다.
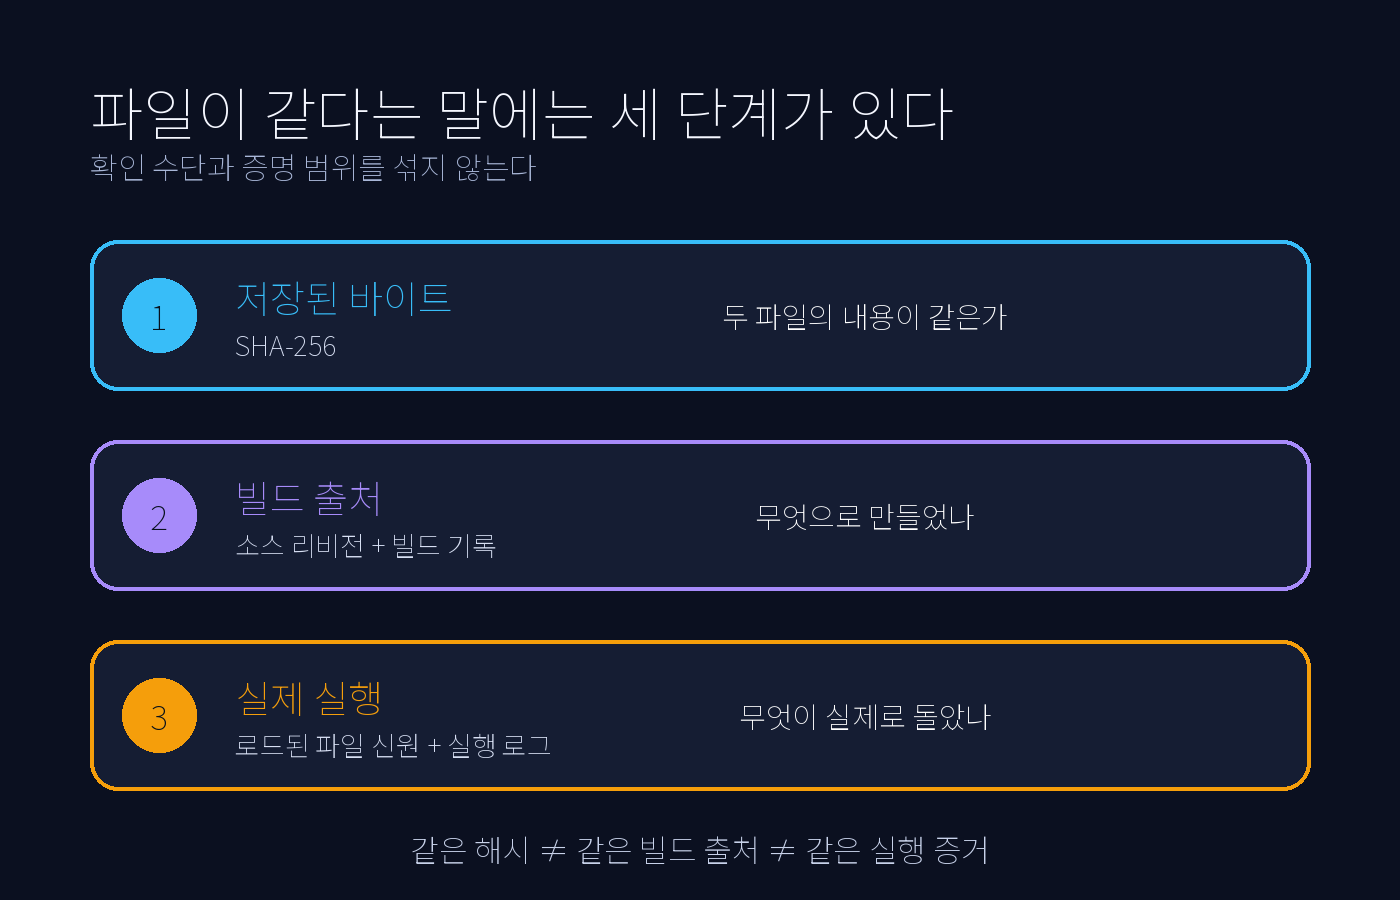
빌드 출처와 실행 여부는 다른 증거가 필요하다. 파일의 해시가 같아도 누가 어떤 소스 리비전으로 빌드했는지 알 수는 없다. 장치가 그 파일을 실제로 로드했는지도 해시만으로 확인되지 않는다.
따라서 파일 신원을 조사할 때는 저장된 바이트와 빌드 출처, 실제 실행을 나눠 확인해야 한다. 바이트는 해시로 대조하고 빌드 출처는 소스 리비전과 빌드 기록으로 추적한다. 실행 여부를 확인하려면 로드된 파일의 신원과 실행 로그가 필요하다.
이번 조사에서는 목표와 같은 바이트를 가진 파일 두 개까지 찾았다. 빌드 출처와 실행 이력은 미확인으로 남았다. 디스크에서 일치하는 파일을 찾았다는 사실만으로 작동 중인 구현을 확인했다고 말할 수는 없다.